Γενικός
Οι διαδικτυακοί αγοραστές διατρέχουν μεγαλύτερο κίνδυνο να γίνουν θύματα παραβίασης δεδομένων

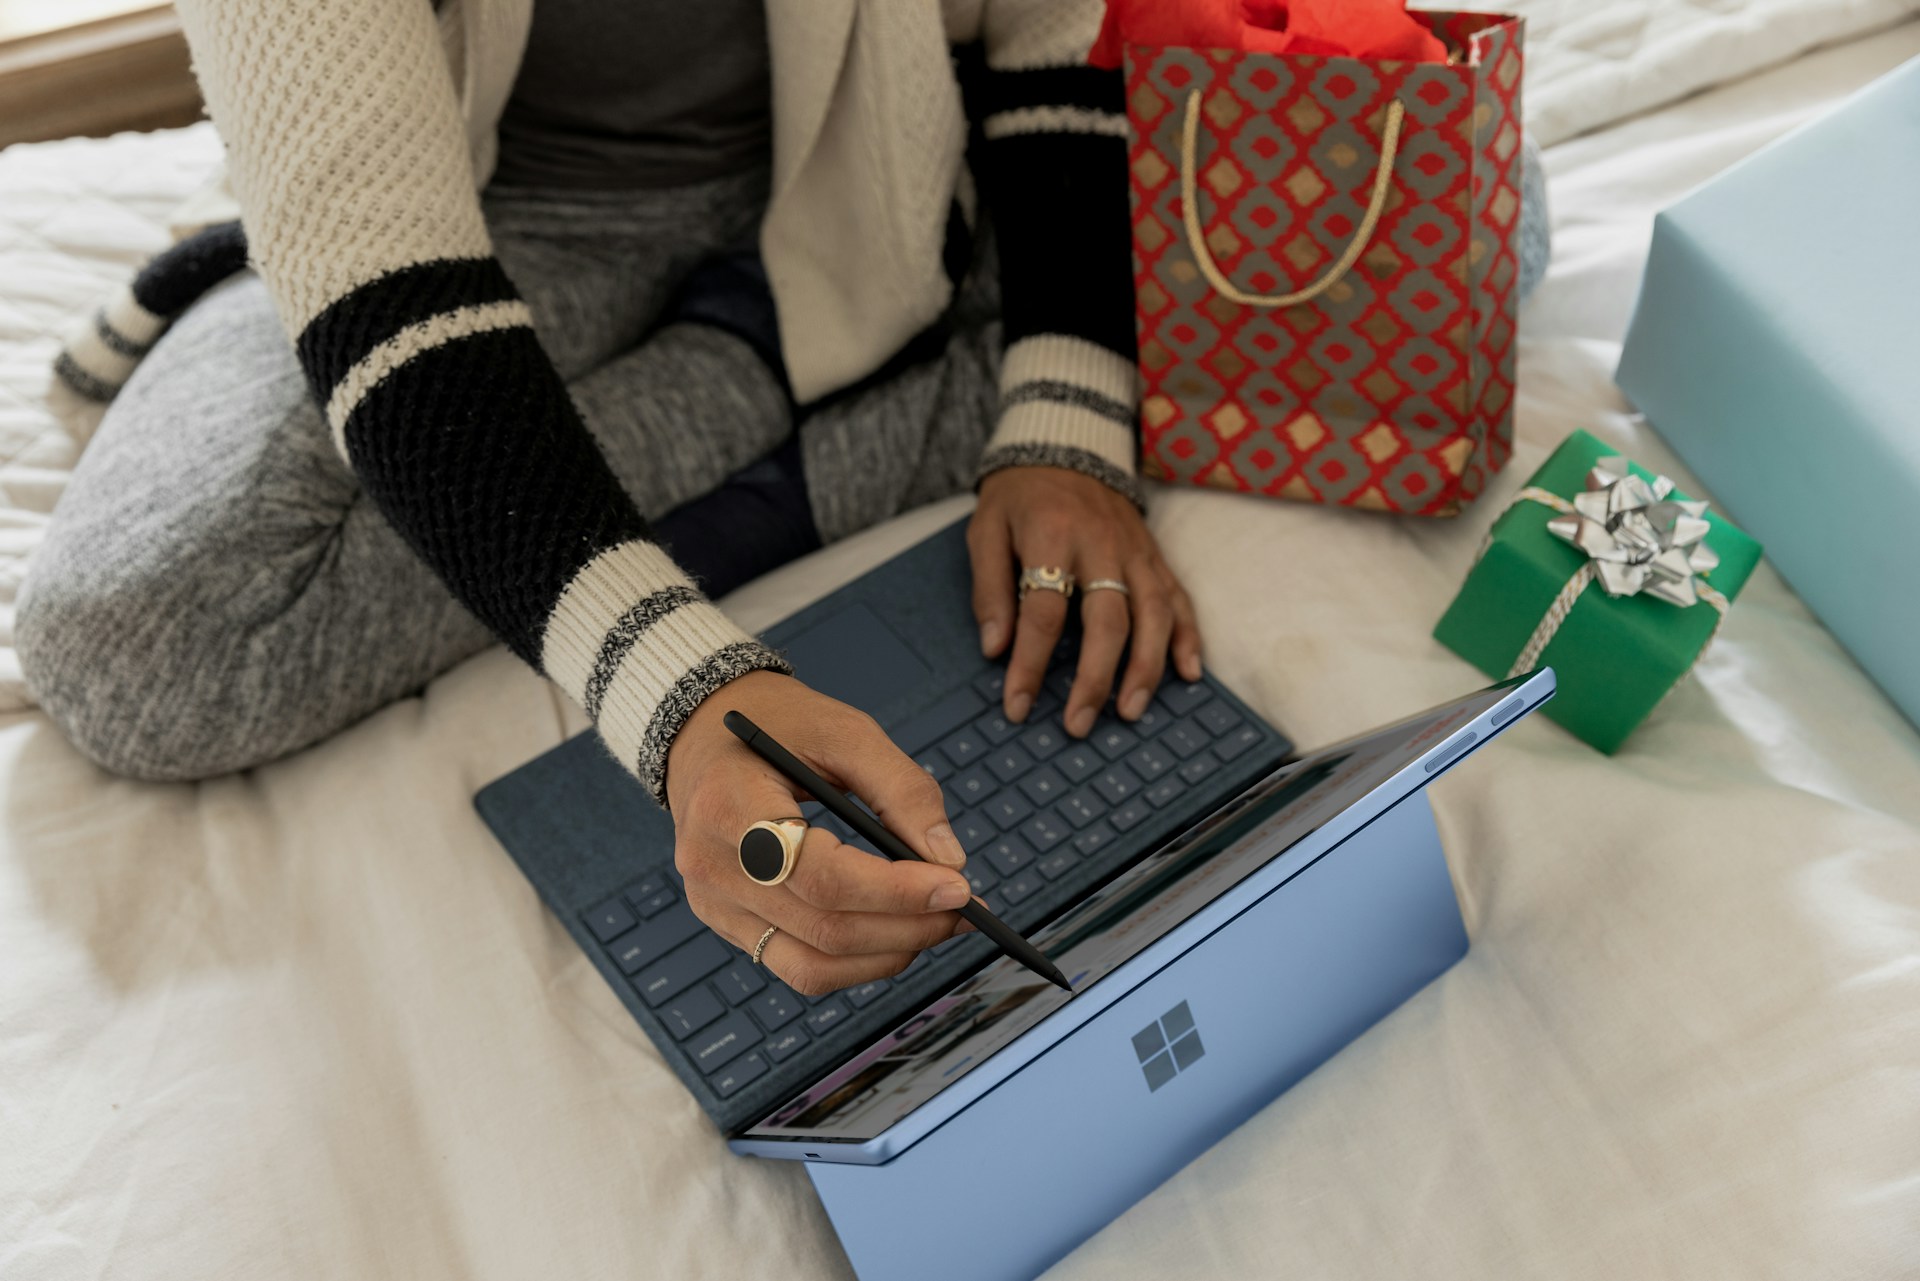
Οι ηλεκτρονικές αγορές έχουν μεταμορφώσει τη βιομηχανία λιανικής και τη συμπεριφορά των καταναλωτών, προσφέροντας την ευκολία των αγορών από σχεδόν οπουδήποτε και ανά πάσα στιγμή. Ωστόσο, αυτή η ευκολία έχει ένα σημαντικό μειονέκτημα: μπορεί να αυξήσει τον κίνδυνο να πέσετε θύμα παραβιάσεων δεδομένων. Κάθε διαδικτυακή συναλλαγή απαιτεί την κοινή χρήση ευαίσθητων προσωπικών και οικονομικών πληροφοριών, και όσο αυξάνεται η συχνότητα των ηλεκτρονικών αγορών, αυξάνεται και η πιθανότητα έκθεσης αυτών των δεδομένων. Παραβιάσεις δεδομένων, όπου γίνεται πρόσβαση σε ευαίσθητα, προστατευμένα ή εμπιστευτικά δεδομένα και αποκαλύπτονται από μη εξουσιοδοτημένα μέρη, μια πιεστική ανησυχία στην ψηφιακή εποχή μας. Ως εκ τούτου, είναι σημαντικό να διερευνήσουμε πώς οι ηλεκτρονικές αγορές συμβάλλουν στον κίνδυνο παραβίασης δεδομένων, τις ευπάθειες που οδηγούν στην έκθεση δεδομένων και τα πρακτικά μέτρα που μπορούν να λάβουν τα άτομα για να προστατευθούν.
Η φύση των διαδικτυακών αγορών και η έκθεση δεδομένων
Όταν πραγματοποιείτε αγορές στο διαδίκτυο, παρέχετε ευαίσθητες πληροφορίες, όπως αριθμούς πιστωτικών καρτών, διευθύνσεις σπιτιού, αριθμούς τηλεφώνου και διευθύνσεις email. Αυτά τα δεδομένα αποθηκεύονται σε διακομιστές διαδικτυακών εμπόρων λιανικής ή επεξεργαστών πληρωμών, που αποτελούν τους ιδανικούς στόχους για εγκληματίες στον κυβερνοχώρο. Κάθε διαδικτυακή συναλλαγή αφήνει ένα ψηφιακό ίχνος που οι χάκερ θα μπορούσαν να υποκλέψουν ή να παραβιάσουν. Με κάθε αγορά, δημιουργείτε πολλαπλά ψηφιακά αποτυπώματα που οι χάκερ μπορούν να εντοπίσουν και να συλλέξουν.
Σε αντίθεση με τις αγορές σε ένα φυσικό κατάστημα, όπου μπορείτε να χρησιμοποιήσετε μετρητά και να διατηρήσετε πλήρη ανωνυμία, οι ηλεκτρονικές αγορές συνήθως απαιτούν τουλάχιστον κάποιο επίπεδο προσωπικών πληροφοριών. Αυτή η συσσώρευση προσωπικών δεδομένων σας καθιστά ιδιαίτερα ευάλωτους σε παραβιάσεις δεδομένων. Και πού υπολογίζετε ότι οι διαδικτυακοί λιανοπωλητές αποθηκεύουν αυτές τις πληροφορίες για διάφορους λόγους, συμπεριλαμβανομένου του μάρκετινγκ και μελλοντικών αγορών;
Αυξανόμενοι κίνδυνοι με την αυξανόμενη δημοτικότητα των διαδικτυακών αγορών
Η δημοτικότητα των διαδικτυακών αγορών συνεχίζει να αυξάνεται, ιδιαίτερα μετά την πανδημία του COVID-19, η οποία ώθησε περισσότερους καταναλωτές να βασίζονται στις ψηφιακές αγορές. Με εκατομμύρια καθημερινές συναλλαγές, οι χάκερ έχουν περισσότερες ευκαιρίες να εκμεταλλευτούν τα τρωτά σημεία. Ο αυξημένος αριθμός γεγονότων διαδικτυακών αγορών, όπως η Black Friday, η Cyber Monday και οι εορταστικές εκπτώσεις, δημιουργούν αυξήσεις στην επισκεψιμότητα και στον όγκο συναλλαγών, τις οποίες οι χάκερ θεωρούν ως κορυφαίες ευκαιρίες για την εκτέλεση επιθέσεων.
Κατά τη διάρκεια αυτών των περιόδων αιχμής αγορών, οι καταναλωτές μπορεί να παραβλέψουν τις πρακτικές ασφαλείας καθώς βιάζονται να ολοκληρώσουν τις αγορές τους και οι έμποροι λιανικής μπορεί να επικεντρωθούν στις πωλήσεις και όχι στην ασφάλεια, αυξάνοντας ακούσια τον κίνδυνο παραβίασης δεδομένων. Οι χάκερ συχνά κεφαλαιοποιούν αυτές τις πολυάσχολες περιόδους για να πραγματοποιήσουν επιθέσεις phishing, να στείλουν κακόβουλους συνδέσμους και να εκμεταλλευτούν συστήματα λιανοπωλητών, καθώς η αυξημένη δραστηριότητα και ο λιγότερος έλεγχος παρέχουν περισσότερες δυνατότητες για επιτυχημένες επιθέσεις.
Κοινά τρωτά σημεία ασφαλείας στο ηλεκτρονικό εμπόριο
Πολλοί διαδικτυακοί έμποροι λιανικής, μικροσκοπικές έως μεσαίες επιχειρήσεις, χρειάζονται συχνά περισσότερους πόρους και τεχνογνωσία για να εφαρμόσουν κορυφαία μέτρα κυβερνοασφάλειας. Ακόμη και ορισμένες μεγάλες εταιρείες μπορεί να χρειαστεί να δώσουν μεγαλύτερη προσοχή σε συγκεκριμένα τρωτά σημεία λόγω περιορισμών προϋπολογισμού ή ανεπαρκών πρωτοκόλλων ασφαλείας. Ας ρίξουμε μια ματιά σε ορισμένα κοινά ζητήματα ασφάλειας που μπορεί να οδηγήσουν σε παραβιάσεις δεδομένων:
- Αδύναμη κρυπτογράφηση: Ορισμένοι ιστότοποι ενδέχεται να αποτύχουν να κρυπτογραφήσουν σωστά τα ευαίσθητα δεδομένα. Η κρυπτογράφηση είναι μια μέθοδος κρυπτογράφησης πληροφοριών για την αποτροπή μη εξουσιοδοτημένης πρόσβασης και η αδύναμη κρυπτογράφηση διευκολύνει τους χάκερ να αποκωδικοποιήσουν ευαίσθητες πληροφορίες.
- Ξεπερασμένο λογισμικό: Το λογισμικό χρειάζεται τακτικές ενημερώσεις για τη διόρθωση σφαλμάτων και τρωτών σημείων, αλλά ορισμένοι διαδικτυακοί έμποροι λιανικής ενδέχεται να μην ενημερώνουν τακτικά τα συστήματά τους, αφήνοντάς τους ανοιχτούς σε πιθανές παραβιάσεις.
- Κακός έλεγχος πρόσβασης: Οι αδύναμοι μηχανισμοί ελέγχου πρόσβασης μπορούν να επιτρέψουν στους χάκερ να εισέλθουν στη βάση δεδομένων ενός λιανοπωλητή. Για παράδειγμα, οι εργαζόμενοι μπορεί να έχουν πρόσβαση στα δεδομένα πελατών χωρίς επαρκή επίβλεψη ή οι χάκερ μπορεί να εκμεταλλεύονται προεπιλεγμένους ή αδύναμους κωδικούς πρόσβασης.
- Κίνδυνοι τρίτων: Πολλοί διαδικτυακοί έμποροι λιανικής χρησιμοποιούν υπηρεσίες τρίτων για επεξεργασία πληρωμών, αποστολή και μάρκετινγκ, γεγονός που μπορεί να δημιουργήσει πρόσθετες ευπάθειες, καθώς ενδέχεται να μην έχουν το ίδιο επίπεδο ασφάλειας με τον πωλητή λιανικής. Μια παραβίαση σε μια υπηρεσία τρίτου μέρους μπορεί να εκθέσει δεδομένα πελατών από πολλούς εμπόρους λιανικής.
Τύποι παραβιάσεων δεδομένων που μπορούν να συμβούν στις ηλεκτρονικές αγορές
Οι παραβιάσεις δεδομένων μπορεί να συμβούν με διάφορους τρόπους κατά τη διάρκεια της διαδικτυακής εμπειρίας αγορών, καθένας με μοναδικούς κινδύνους και επιπτώσεις στους καταναλωτές:
- Επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing): Οι επιθέσεις ηλεκτρονικού "ψαρέματος" συχνά στοχεύουν αγοραστές στο διαδίκτυο μέσω ψεύτικων μηνυμάτων ηλεκτρονικού ταχυδρομείου ή ιστότοπων που φαίνεται να προέρχονται από νόμιμους λιανοπωλητές. Αυτές οι επιθέσεις εξαπατούν τους χρήστες να αποκαλύψουν ευαίσθητες πληροφορίες, όπως διαπιστευτήρια σύνδεσης ή αριθμούς πιστωτικών καρτών.
- Man-in-the-Middle Attacks (MITM): Οι επιθέσεις MITM συμβαίνουν όταν ένας χάκερ παρεμποδίζει την επικοινωνία ανάμεσα σε εσάς και έναν ιστότοπο. Για παράδειγμα, εάν κάνετε αγορές σε ένα δημόσιο δίκτυο Wi-Fi, ένας χάκερ μπορεί να υποκλέψει τα δεδομένα που αποστέλλονται, συλλαμβάνοντας ενδεχομένως ευαίσθητες πληροφορίες, όπως στοιχεία πιστωτικής κάρτας.
- Γέμισμα διαπιστευτηρίων: Οι εγκληματίες του κυβερνοχώρου βασίζονται συχνά στο γεγονός ότι πολλοί άνθρωποι επαναχρησιμοποιούν κωδικούς πρόσβασης σε πολλούς ιστότοπους. Σε επιθέσεις γεμίσματος διαπιστευτηρίων, οι χάκερ χρησιμοποιούν διαπιστευτήρια που αποκτήθηκαν από παραβίαση δεδομένων σε έναν ιστότοπο για να αποκτήσουν πρόσβαση σε λογαριασμούς σε άλλους ιστότοπους, συμπεριλαμβανομένων των διαδικτυακών πλατφορμών αγορών.
- Επιθέσεις ransomware σε εμπόρους λιανικής: Οι επιθέσεις ransomware περιλαμβάνουν χάκερ που κλειδώνουν τους λιανοπωλητές από τα δικά τους συστήματα και απαιτούν πληρωμή για να αποκαταστήσουν την πρόσβαση. Εάν τα δεδομένα πελατών αποθηκεύονται σε αυτά τα συστήματα, μπορεί επίσης να παραβιαστούν ή να κρατηθούν όμηροι.
Οι Συνέπειες των Παραβιάσεων Δεδομένων
Οι παραβιάσεις δεδομένων μπορεί να έχουν σοβαρές συνέπειες, όπως οικονομική απώλεια, κλοπή ταυτότητας και παραβίαση της ιδιωτικής ζωής. Όταν οι χάκερ αποκτούν πρόσβαση στα ευαίσθητα δεδομένα σας, μπορούν να τα χρησιμοποιήσουν κατάχρηση με διάφορους τρόπους, οδηγώντας σε ένα φαινόμενο ντόμινο προβλημάτων. Μπορείτε να βρείτε περισσότερα για αυτό στο https://www.databreachcompensationexpert.co.uk, μια πλατφόρμα που παρέχει πληροφορίες σχετικά με τη λήψη αποζημίωσης ως θύμα παραβίασης δεδομένων.
- Οικονομική απώλεια και κλοπή ταυτότητας: Οι κλεμμένες οικονομικές πληροφορίες μπορεί να οδηγήσουν σε μη εξουσιοδοτημένες συναλλαγές και εξαντλημένους τραπεζικούς λογαριασμούς και να προκαλέσουν μακροπρόθεσμα προβλήματα, καθώς η ανάκτηση από τέτοια περιστατικά είναι συχνά χρονοβόρα και δαπανηρή.
Διακυβευμένο απόρρητο: Προσωπικά δεδομένα, όπως διευθύνσεις, αριθμοί τηλεφώνου και συνήθειες αγορών, μπορούν να πωληθούν στον σκοτεινό ιστό, εκθέτοντάς σας σε περαιτέρω απάτες, στοχευμένες επιθέσεις, ακόμη και φυσικές απειλές.
- Μακροπρόθεσμος ψυχολογικός αντίκτυπος: Όταν συμβεί αυτό, μπορεί να βιώσετε άγχος, στρες και μια αίσθηση ευαλωτότητας. Πολλοί άνθρωποι αισθάνονται αβοήθητοι μετά την κλοπή των δεδομένων τους, ειδικά εάν δεν μπορούν να ελέγξουν τη μελλοντική χρήση τους διακυβευμένες πληροφορίες.
Λέξεις χωρισμού
Ενώ οι ηλεκτρονικές αγορές προσφέρουν αναμφισβήτητη ευκολία και ποικιλία, ενέχουν επίσης σημαντικούς κινδύνους, ιδιαίτερα την πιθανότητα παραβίασης δεδομένων. Καθώς οι εγκληματίες του κυβερνοχώρου συνεχίζουν να αναπτύσσουν εξελιγμένες μεθόδους για να εκμεταλλευτούν τις ευπάθειες του διαδικτυακού λιανικού εμπορίου, οι καταναλωτές πρέπει να παραμείνουν σε επαγρύπνηση για την προστασία των δεδομένων τους. Η κατανόηση των κινδύνων, η αναγνώριση κοινών αδυναμιών ασφάλειας και η υιοθέτηση ασφαλών πρακτικών αγορών μπορούν να συμβάλουν στον μετριασμό του κινδύνου παραβίασης δεδομένων. Αν και καμία λύση δεν είναι αλάνθαστη, μια προληπτική προσέγγιση μπορεί να μειώσει σημαντικά την πιθανότητα έκθεσης δεδομένων και να προσφέρει μια ασφαλέστερη εμπειρία διαδικτυακών αγορών.
Πηγή εικόνας: https://unsplash.com/photos/a-person-using-a-laptop-z51MPaW5VfM
Μοιραστείτε αυτό το άρθρο:
Το EU Reporter δημοσιεύει άρθρα από διάφορες εξωτερικές πηγές που εκφράζουν ένα ευρύ φάσμα απόψεων. Οι θέσεις που λαμβάνονται σε αυτά τα άρθρα δεν είναι απαραίτητα αυτές του EU Reporter. Δείτε το πλήρες κείμενο του EU Reporter Όροι και Προϋποθέσεις δημοσίευσης για περισσότερες πληροφορίες Το EU Reporter ενστερνίζεται την τεχνητή νοημοσύνη ως εργαλείο για τη βελτίωση της δημοσιογραφικής ποιότητας, αποτελεσματικότητας και προσβασιμότητας, διατηρώντας παράλληλα αυστηρή ανθρώπινη συντακτική εποπτεία, ηθικά πρότυπα και διαφάνεια σε όλο το περιεχόμενο που υποστηρίζεται από AI. Δείτε το πλήρες κείμενο του EU Reporter Πολιτική AI Για περισσότερες πληροφορίες.


Η κρίση καυσίμων στη Μογγολία εκμεταλλεύεται άτομα που συνδέονται με τη διαφθορά

Ο Γκουρμπανγκούλι Μπερντιμουχαμέντοφ παρευρέθηκε στο Παγκόσμιο Πρωτάθλημα Ιππασίας Αχάλ-Τεκέ στην Ολλανδία

Η Lucky Rollers στοχεύει στις αγορές της Νοτιοανατολικής και Ανατολικής Ασίας, καθώς και στην Ευρώπη, συμπεριλαμβανομένης της Κορέας, της Ταϊλάνδης και άλλων χωρών.

«Ο φασισμός ξεκινά με λόγια, στερεότυπα, αδιαφορία», λέει το Ευρωπαϊκό Ινστιτούτο Τεχνών και Πολιτισμού των Ρομά

Διεθνές αθλητικό camp στη Γαλλία συγκεντρώνει σχεδόν 100 νέους αθλητές

Κορυφαίοι επιστήμονες και ειδικοί στο «The Lancet» καλούν την ΕΕ να απαγορεύσει την εκτροφή γούνας λόγω κινδύνων για τη δημόσια υγεία

Από τα αποθέματα πετρελαίου στις υποδομές: Πώς το Καζακστάν επενδύει στις μελλοντικές γενιές

Οι νέοι Ευρωπαίοι ζητούν ένα πιο κυκλικό μέλλον

Τσεχία: Η Επιτροπή αναστέλλει τις πληρωμές λόγω σύγκρουσης συμφερόντων του Babiš

Η ΕΕ δεν μπορεί να γίνει τεχνολογική υπερδύναμη χωρίς την Ανατολική Ευρώπη
Από τα αποθέματα πετρελαίου στις υποδομές: Πώς το Καζακστάν επενδύει στις μελλοντικές γενιές

Καθώς η Ευρώπη αναζητά διέξοδο από την κρίση στο Ιράν, η δημοκρατική αντιπολίτευση του Ιράν δείχνει την ανθεκτικότητά της.

Η Επιτροπή εγκρίνει κατευθυντήριες γραμμές της ΕΕ σχετικά με τις καταχρήσεις δεσπόζουσας θέσης που αποκλείουν τους ανταγωνιστές

Κανόνες ΦΠΑ της ΕΕ για το ηλεκτρονικό εμπόριο, πέντε χρόνια μετά: Έσοδα από ΦΠΑ άνω των 125 δισεκατομμυρίων ευρώ

Μελέτη που αξιολογεί την κατανόηση των καταναλωτών σχετικά με ένα προσχέδιο ενεργειακής ετικέτας για υπολογιστές

Η ΕΕ στέλνει περισσότερη βοήθεια στο Νεπάλ, καθώς οι πλημμυροπαθείς αντιμετωπίζουν σοβαρές ανθρωπιστικές συνθήκες

Οι μεταρρυθμίσεις στο Καζακστάν υπό εξέταση σε στρογγυλή τράπεζα της Λέσχης Τύπου των Βρυξελλών

Η Ιαπωνία πρέπει να αντιμετωπίσει την ιστορία και να συμβάλει περισσότερο στην περιφερειακή ειρήνη

Ο Πρέσβης ζητά «επιτάχυνση» της συνεργασίας μεταξύ ΕΕ και Καζακστάν

Ο Timur Turlov στη Σύνοδο Κορυφής Smart Moves 2025: Πώς το σκάκι μπορεί να μεταμορφώσει την παγκόσμια εκπαίδευση

Υπόθεση Σεβτσόβα: Εξωδικαστικές κυρώσεις που διαλύουν την εμπιστοσύνη στην ουκρανική υπόθεση

Το μέλλον των ευρωπαϊκών μεταφορών

Τραμπ εναντίον Τρούμαν

Οι ΗΠΑ «δεν είναι πλέον» «άνευ όρων σύμμαχος» για την Ευρώπη - ευρωβουλευτής
-
 Μογγολία5 μέρες πριν
Η κρίση καυσίμων στη Μογγολία εκμεταλλεύεται άτομα που συνδέονται με τη διαφθορά
-
 Άθλημα2 μέρες πριν
Ο Γκουρμπανγκούλι Μπερντιμουχαμέντοφ παρευρέθηκε στο Παγκόσμιο Πρωτάθλημα Ιππασίας Αχάλ-Τεκέ στην Ολλανδία
-
 Γενικός 5 μέρες πριν
Η Lucky Rollers στοχεύει στις αγορές της Νοτιοανατολικής και Ανατολικής Ασίας, καθώς και στην Ευρώπη, συμπεριλαμβανομένης της Κορέας, της Ταϊλάνδης και άλλων χωρών.
-
 Ρώμη4 μέρες πριν
«Ο φασισμός ξεκινά με λόγια, στερεότυπα, αδιαφορία», λέει το Ευρωπαϊκό Ινστιτούτο Τεχνών και Πολιτισμού των Ρομά